記事ポイント
- Amimoto「Governance Plan」は、WordPressの保守と監査対応をまとめた基盤です。
- 変更履歴の記録や脆弱性検査、24時間365日の監視を標準装備。
- 復旧目標や説明責任の水準に応じた3プランを用意します。
WordPress専用のAWSクラウドホスティング「Amimoto」に、上場企業・コンプライアンス重視企業向けの「Governance Plan」が登場しました。
インフラ・保守・監視・監査対応をひとつの契約にまとめ、サイトの変更管理や障害時の復旧体制を文書で説明できるようにするサービスです。
Amimoto「Governance Plan」
- 提供元:デジタルキューブ
- 対象:上場企業・コンプライアンス重視企業、上場準備企業など
- 監視・一次対応:24時間365日
「Amimoto」は、AWS上で稼働するWordPressに特化したホスティングサービスで、インフラ・OS・ミドルウェアをサービス側が管理します。
「Governance Plan」は、そのマネージドホスティング基盤に、変更履歴の記録・改竄検知・定期レポーティングなどの統制機能を標準で組み込んだプランです。
通常プランではオプションとなるWordPressのアップデート代行や24時間365日監視も含み、監査部門と情報システム部門の双方が必要とする運用体制をまとめて提供します。
インフラにはCDN、WordPress最適化ルールを備えたAWS WAF、AWS Shield Advanced、オートスケーリングを標準構成として採用しています。
WordPressのコア・プラグイン・テーマの更新は、ステージング環境での検証を経てデジタルキューブが代行し、緊急の脆弱性対応も専門エンジニアが担います。
管理画面へのアクセスはIP制限で統制し、変更履歴・アクセスログの記録、Vaddyによる定期的な脆弱性検査を通じて、誰がいつ何を変更したかを説明できる状態を支えます。
稼働率・一次応答・RTO(目標復旧時間)・RPO(目標復旧時点)は契約書別紙で定義し、未達時にはサービスクレジットを充当するとともに、実績を月次レポートで報告します。
監査法人から変更管理やIT統制の説明を求められる企業のほか、IR・適時開示ページの改竄リスクに備えたい広報・IR部門、取引先のセキュリティチェックや稟議資料への対応が必要な情報システム部門を想定しています。
3つのプランと料金
- サービス維持調整費:基本利用料に対して一律25%を加算
- 年額契約:年額一括請求
- プラン変更:いつでも上位プランへ移行可能
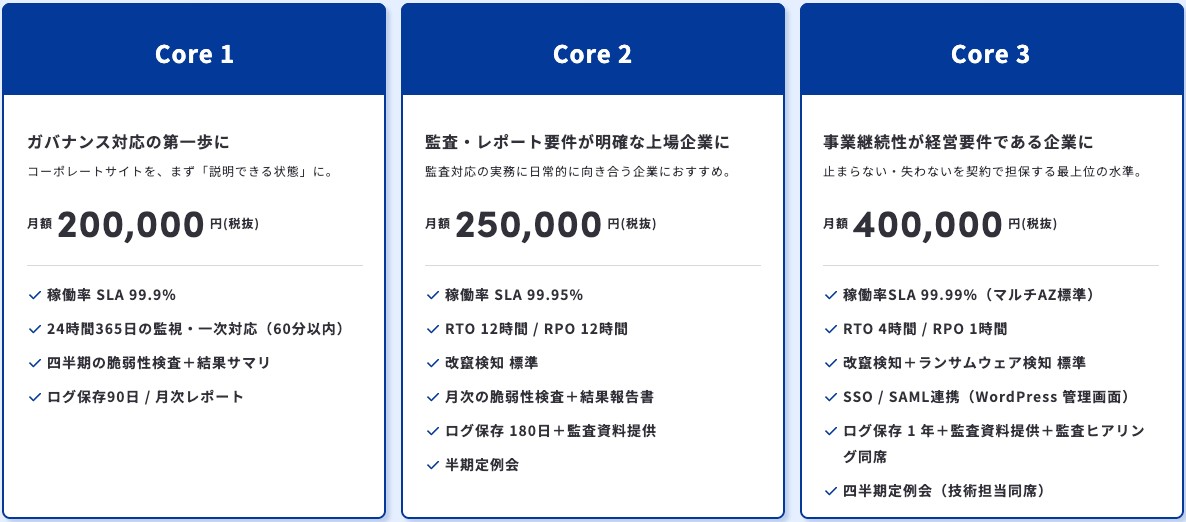
3つのプランの違いは、サーバスペックではなく、契約で担保する説明責任の水準にあります。
Core 1
- 月額:200,000円(税抜・別途サービス維持調整費)
- 稼働率SLA:99.9%
- 一次対応:60分以内
- ログ保存期間:90日
「Core 1」は、コーポレートサイトの運用をまず説明できる状態に整える、ガバナンス対応の第一歩となるプランです。
四半期ごとの脆弱性検査と結果サマリ、月次レポートにより、日々の運用状況を確認できます。
Core 2
- 月額:250,000円(税抜・別途サービス維持調整費)
- 稼働率SLA:99.95%
- 復旧目標:RTO 12時間/RPO 12時間
- ログ保存期間:180日
- 定例会:半期ごと
「Core 2」は、監査・レポート要件が明確で、日常的に監査対応の実務に向き合う上場企業を想定したプランです。
改竄検知を標準で備え、月次の脆弱性検査と結果報告書、監査資料の提供によって、監査に必要な情報整理を支えます。
Core 3
- 月額:400,000円(税抜・別途サービス維持調整費)
- 稼働率SLA:99.99%(マルチAZ標準)
- 復旧目標:RTO 4時間/RPO 1時間
- ログ保存期間:1年
- 定例会:四半期ごと(技術担当同席)
「Core 3」は、事業継続性を経営要件とする企業に向けた最上位プランです。
改竄検知に加えてランサムウェア検知を標準装備し、WordPress管理画面のSSO/SAML連携にも対応します。
監査資料の提供だけでなく監査ヒアリングへの同席も含み、運用の実態を説明する場面まで支援します。
開発の背景と小賀 浩通代表取締役社長のコメント
開発の背景には、2026年10月21日に公表されたPHPの重大な脆弱性「PHP2shell」(CVE-2026-109618/CVE-2026-109619)への対応があります。
IPAは翌22日に修正版への更新を呼びかけ、サポートが終了したPHP 8.1以前には修正プログラムが提供されないため、OSを含めた更新や移行が必要になりました。
IPAは、長期間更新していないシステムでは資料不足や担当者不在、保守契約の終了が対策を難しくする場合があるとして、事業責任者や経営層も含めた人員・予算・保守体制の検討を求めています。
Amimoto Managed Hostingでは、自動化攻撃に備えてAWS WAFによる日本国外IPからのPOSTリクエスト遮断を緊急実施し、PHPのバージョン更新と緩和設定を順次適用するとともに、同時期のLinuxカーネルの脆弱性にも対応しました。
IR・適時開示・ガバナンス情報を掲載するコーポレートサイトを、現場任せの作業ではなく経営が責任を持てる運用体制へ引き上げることが、このプランの狙いです。
デジタルキューブ代表取締役社長の小賀 浩通氏は、「今回のPHPの脆弱性対応では、修正版の公開から数時間のうちに攻撃への備えを整え、すべてのサーバに対策を行き渡らせる必要がありました。脆弱性は今後も必ず見つかります。問われるのは、見つかったときに守れる体制があるかどうか、そしてその体制を監査や株主の前で説明できるかどうかです。当社自身もTOKYO PRO Marketの上場企業として、監査で何を問われ、稟議に何を書くべきかを同じ立場で経験してきました。Governance Planは、その経験をWebサイト運用の契約に落とし込んだサービスです。」とコメントしています。
「Governance Plan」は、サイトを維持する実作業と、その体制を社内外へ説明するための証跡・契約を一体で整えられるサービスです。
監査対応の深さや事業継続の要件に合わせて、企業に必要なWordPress運用体制を選べます。